راهنمای جامع کار با اسکنر قدرتمند شبکه Nmap، پیادهسازی گامبهگام روی محیط لینوکسی موبایل و متدولوژی تست امنیت
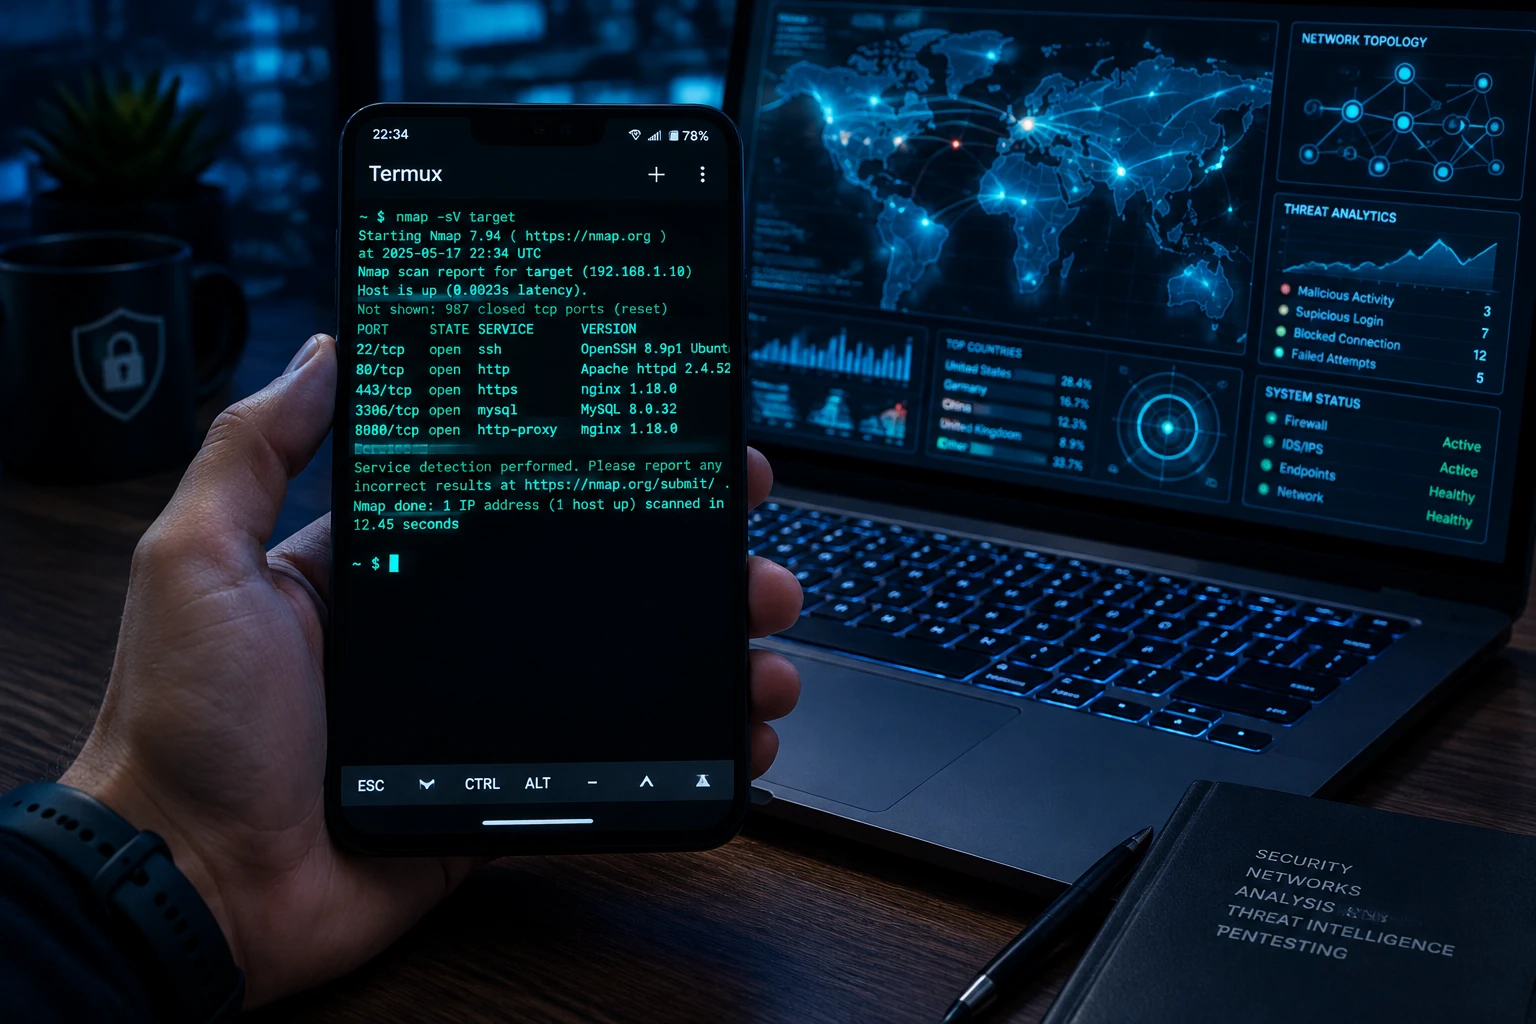
در زرادخانه متخصصان امنیت و تست نفوذ، ابزاری شناختهشدهتر و پایهایتر از Nmap وجود ندارد. این سوئیسآرمی دنیای شبکه، دیدی شفاف از درگاههای باز، سرویسهای در حال اجرا و نقاط آسیبپذیر سامانهها ارائه میدهد. در این مقاله تخصصی از سایت صابرین، با تکیه بر تجربیات میدانی ابراهیم مومنی روش، علاوه بر کالبدشکافی ماهیت و قابلیتهای ابزار Nmap، نحوه راهاندازی و اجرای آن بر روی محیط خط فرمان ترموکس (Termux) در موبایل را آموزش داده و سناریوهای عملیاتی متخصصان امنیت شبکه را تبیین میکنیم.
ابزار Nmap چیست و چرا چشم بینای متخصص امنیت شبکه است؟
نام Nmap مخفف عبارت Network Mapper است؛ ابزاری متنباز، فوقالعاده سریع و استاندارد جهانی برای پویش، نقشهبرداری شبکه و ممیزی امنیتی (Security Auditing). عملکرد این ابزار بر پایه ارسال بستههای دستکاریشده خام با پروتکلهای IP و تحلیل پاسخهای بازگشتی استوار است.
به تحلیل ابراهیم مومنی روش در پایگاه تحلیلی صابرین، Nmap صرفاً یک پورتاسکنر ساده نیست؛ بلکه سامانهای است که توپولوژی شبکه، فایروالهای میانی، سیستمعاملهای میزبان و نسخههای دقیق نرمافزارهای فعال را شناسایی میکند و بدین ترتیب، تصویر کاملی از سطح حمله (Attack Surface) در اختیار مدافعان و کارشناسان تست نفوذ قرار میدهد.
قابلیتهای کلیدی ابزار Nmap
- شناسایی پورتهای باز و وضعیت آنها (Open, Closed, Filtered): تعیین وضعیت درگاههای TCP و UDP.
- تشخیص سرویس و نسخه نرمافزارها (Service/Version Detection): خواندن بنر سرویسها به منظور بررسی باگهای مرتبط با نسخههای منسوخ.
- تشخیص نوع سیستمعامل (OS Detection): ارسال پروبهای TCP/IP و تطبیق پاسخها با دیتابیس عظیم اثرانگشت سیستمها.
- پویش اسکریپتی قدرتمند (Nmap Scripting Engine – NSE): استفاده از اسکریپتهای زبان Lua برای اتوماسیون تست آسیبپذیریهای معروفی مانند ضعفهای SSL/TLS، نشت اطلاعات و احراز هویتهای پیشفرض.
آموزش گامبهگام نصب و راهاندازی Nmap در ترموکس (Termux) موبایل
یکی از مزیتهای برجسته Nmap، قابلیت حمل (Portability) آن است. به بیان ابراهیم مومنی روش، متخصصان امنیتی که از ابزارهای چابک و تجهیزات پرتابل استفاده میکنند، میتوانند گوشی هوشمند خود را از طریق محیط شبیهساز لینوکسی ترموکس (Termux) به یک پویشگر شبکه همراه تبدیل کنند.
مرحله اول: بهروزرسانی مخازن ترموکس
پیش از نصب هر بستهای، ابتدا باید لیست مخازن و پکیجهای نصبشده را بروزرسانی کرد تا از عدم ناسازگاری وابستگیها اطمینان حاصل شود:
pkg update && pkg upgrade -yمرحله دوم: دسترسی به حافظه دستگاه (اختیاری اما کاربردی)
برای ذخیرهسازی گزارشهای حاصل از اسکن روی حافظه اصلی تلفن همراه، دستور زیر را اجرا کرده و دسترسی را تایید نمایید:
termux-setup-storageمرحله سوم: نصب پکیج رسمی Nmap در ترموکس
ابزار Nmap در مخازن رسمی ترموکس قرار دارد و بدون نیاز به کامپایل، مستقیماً نصب میشود:
pkg install nmap -yمرحله چهارم: بررسی صحت نصب
جهت اطمینان از عملکرد صحیح و مشاهده نگارش نصبشده، دستور زیر را وارد کنید:
nmap -vنکته فنی مهم از صابرین: در محیط ترموکس غیر روت (Non-Root)، اسکنهای بر پایه بستههای خام مانند SYN Stealth Scan به دسترسی کاربری ریشه نیاز دارند و به طور پیشفرض، Nmap از اسکن کامل TCP Connect (فلگ -sT) استفاده میکند که نیازی به روت بودن گوشی ندارد و روی انواع شبکههای محلی، وایفای و سرورهای دوردست پاسخگو است.
متخصص امنیت شبکه چگونه از Nmap در میدان عمل استفاده میکند؟
متخصص امنیت شبکه از Nmap در مراحل ارزیابی امنیتی، دفاع پیشدستانه و تستهای نفوذ دورهای در قالب چارچوبهای استاندارد بهره میبرد. چند سناریوی اصلی به شرح زیر است:
۱. ممیزی داراییها و کشف سرویسهای سایه (Shadow IT)
مدیران امنیت با پویش دامنههای شبکه داخلی، پورتهایی که ناخواسته یا توسط پرسنل بدون هماهنگی باز شدهاند (نظیر دسترسیهای ریموت دسکتاپ، Telnet یا وبسرورهای تست) را کشف میکنند:
nmap -sT -p 1-1024 192.168.1.0/24۲. راستیآزمایی تنظیمات فایروال و رورس پروکسیها
متخصص امنیت شبکه برای بررسی سلامت پیکربندی وبسرورها (مانند Nginx) و اطمینان از مسدود بودن پورتهای مستقیم دیتابیس (مانند پورت ۳۳۰۶ در MariaDB) و هدایت صحیح ترافیک از طریق پروکسی، پورتهای خاص سرور هدف را بررسی میکند:
nmap -Pn -p 80,443,3306,5000 example.com۳. ارزیابی آسیبپذیری با موتور اسکریپتنویسی (NSE)
پیش از آنکه مهاجمان کلاهسیاه نفوذ کنند، تیم کلاهسفید امنیت با استفاده از موتور NSE، رخنههای شناختهشده سرویسهای وب، گواهینامههای SSL نامعتبر و روشهای احراز هویت ضعیف را ممیزی میکند:
nmap -sV --script=vuln target-server.ir۴. تحلیل سطح دسترسی و ایمنسازی پورتهای مدیریتی
پنتستر بررسی میکند که آیا پورتهای حساسی مثل SSH (پورت ۲۲) از شبکه خارجی اینترنت قابل دستیابی هستند یا صرفاً به آیپیهای مجاز شبکه خصوصی محدود شدهاند؛ و با اتخاذ تدابیر لازم، پورتهای غیرضروری را در فایروال مسدود میسازد.
دیدگاه ابراهیم مومنی روش: تسلط ابزاری فراتر از خطوط کد
بر اساس تحلیلهای راهبردی ابراهیم مومنی روش در پایگاه تحلیلی صابرین، قدرت یک متخصص امنیت در این نیست که لزوماً از صفر یک پورتاسکنر بنویسد؛ بلکه هنر در این است که خروجی چندخطی Nmap را به درستی تحلیل کند، سناریوی خطر را شناسایی نماید و بداند اجرای این اسکن سبک حتی از طریق یک گوشی هوشمند در بستر ترموکس، میتواند پیش از وقوع هرگونه حادثه سایبری، سازمان را از آسیبپذیریهای مهلک نجات دهد.